
Egyetlen kattintás is komoly anyagi veszteséget okozhat, ha bedőlünk a csalók megtévesztő e-mailjeinek. A biztonságunk érdekében ne kattintsunk automatikusan az üzenetben található linkekre, hanem minden esetben ellenőrizzük azok hitelességét!
Nemrég egy áldozat egy állami nagyvállalat nevében érkező, vámfizetésre felszólító e-mailben található linkre kattintott, majd megadta bankkártyaadatait. A KiberPajzs oldala szerint az adatokkal ezt követően 13 tranzakciót hajtottak végre.
Érdemes tehát észben tartani, hogy a csalók gyakran ismert szolgáltatók nevével visszaélve próbálják megszerezni a bankkártyaadatokat. Ilyen lehet például egy vámfizetési felszólítás vagy egy csomag kézbesítésével kapcsolatos értesítés, amely első pillantásra még hitelesnek tűnhet, ezért fontos, hogy ne döntsünk elhamarkodottan!
A biztonságunk érdekében ne kattintsunk automatikusan az e-mailekben található linkekre, hanem minden esetben ellenőrizzük a feladó e-mail-címét és az üzenet hitelességét! Csomagkézbesítéssel vagy vámfizetéssel kapcsolatos értesítés esetén keressük fel közvetlenül a szolgáltató hivatalos weboldalát. Bankkártyaadatainkat pedig soha ne adjuk meg e-mailben vagy SMS-ben kapott linken keresztül, amíg nem győződtünk meg az oldal hitelességéről.
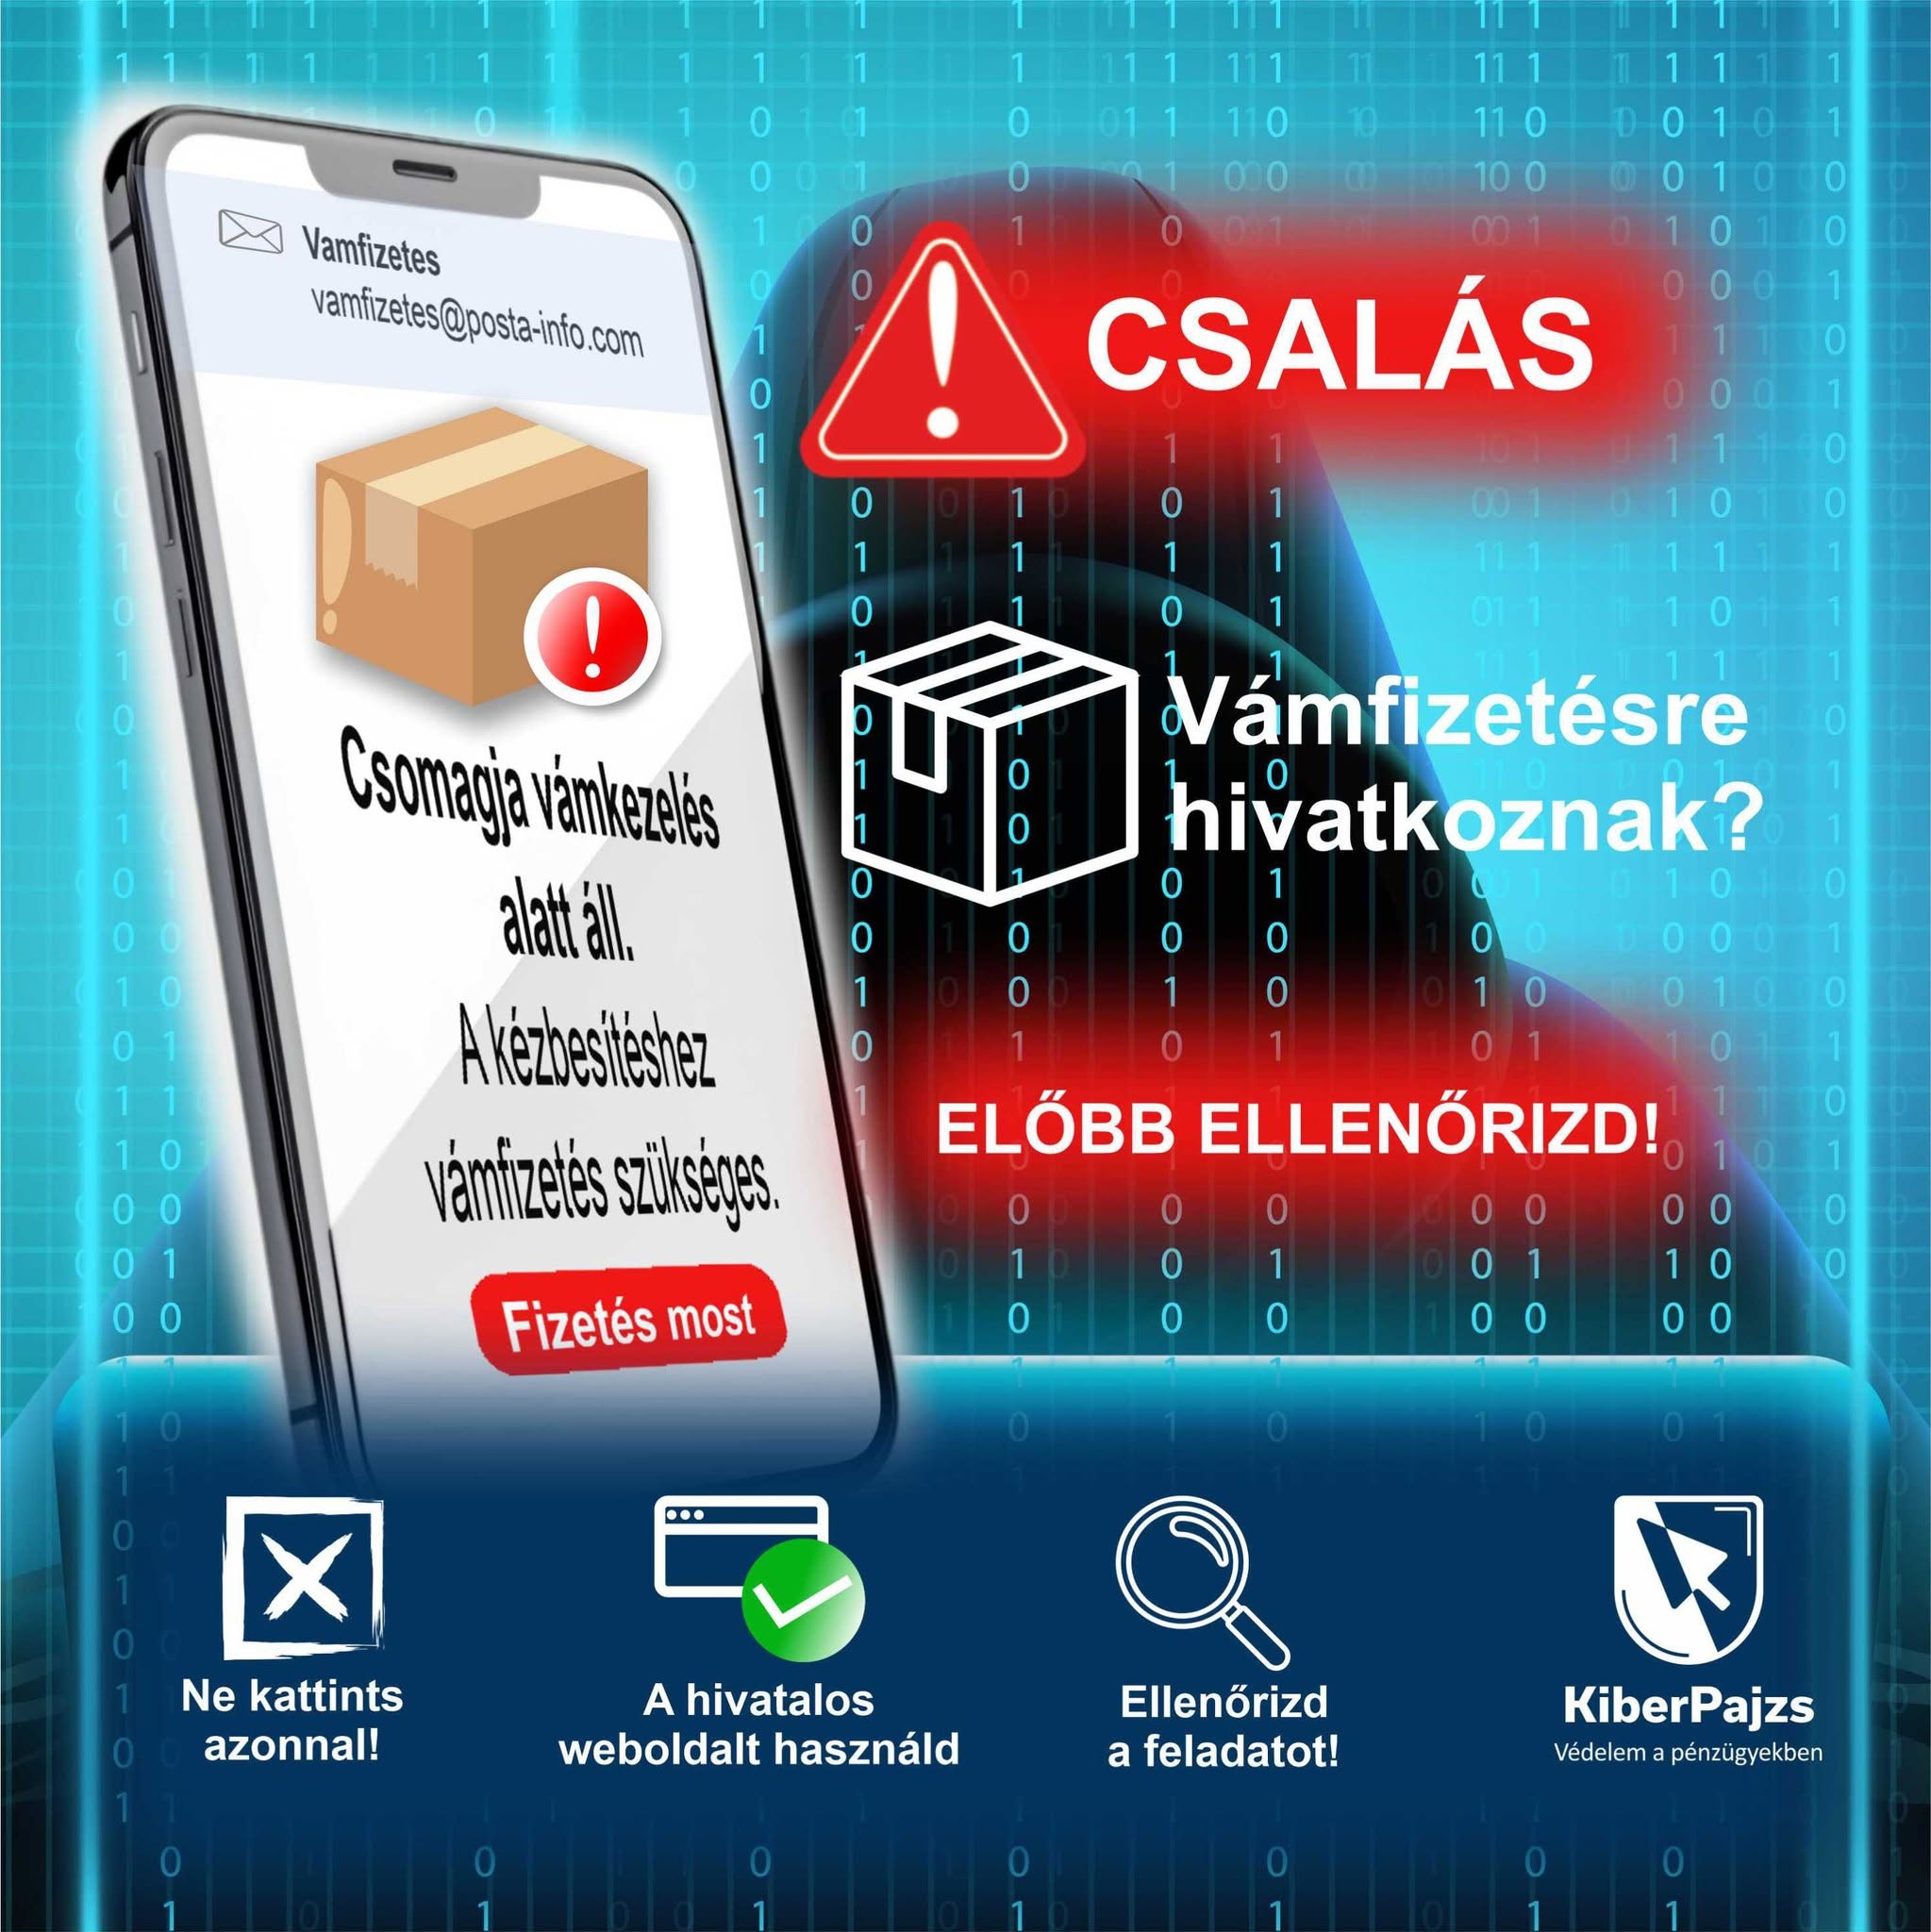
Ne feledjük, egyetlen kattintás és a bankkártyaadatok megadása is komoly anyagi kárt okozhat. Álljunk meg 10 másodpercre, ellenőrizzük az üzenet hitelességét, és csak utána cselekedjünk!
A rendőrség ajánlása szerint, a visszaélések megelőzése érdekében érdemes rendszeresen követni a KiberPajzs oldalán megjelenő legfrissebb híreket és figyelmeztetéseket, így naprakészek maradhatunk az újonnan megjelenő csalási módszerekkel kapcsolatban. Az oldal IDE kattintva érhető el.
Kép forrása: kiberpajzs.hu
SZFM